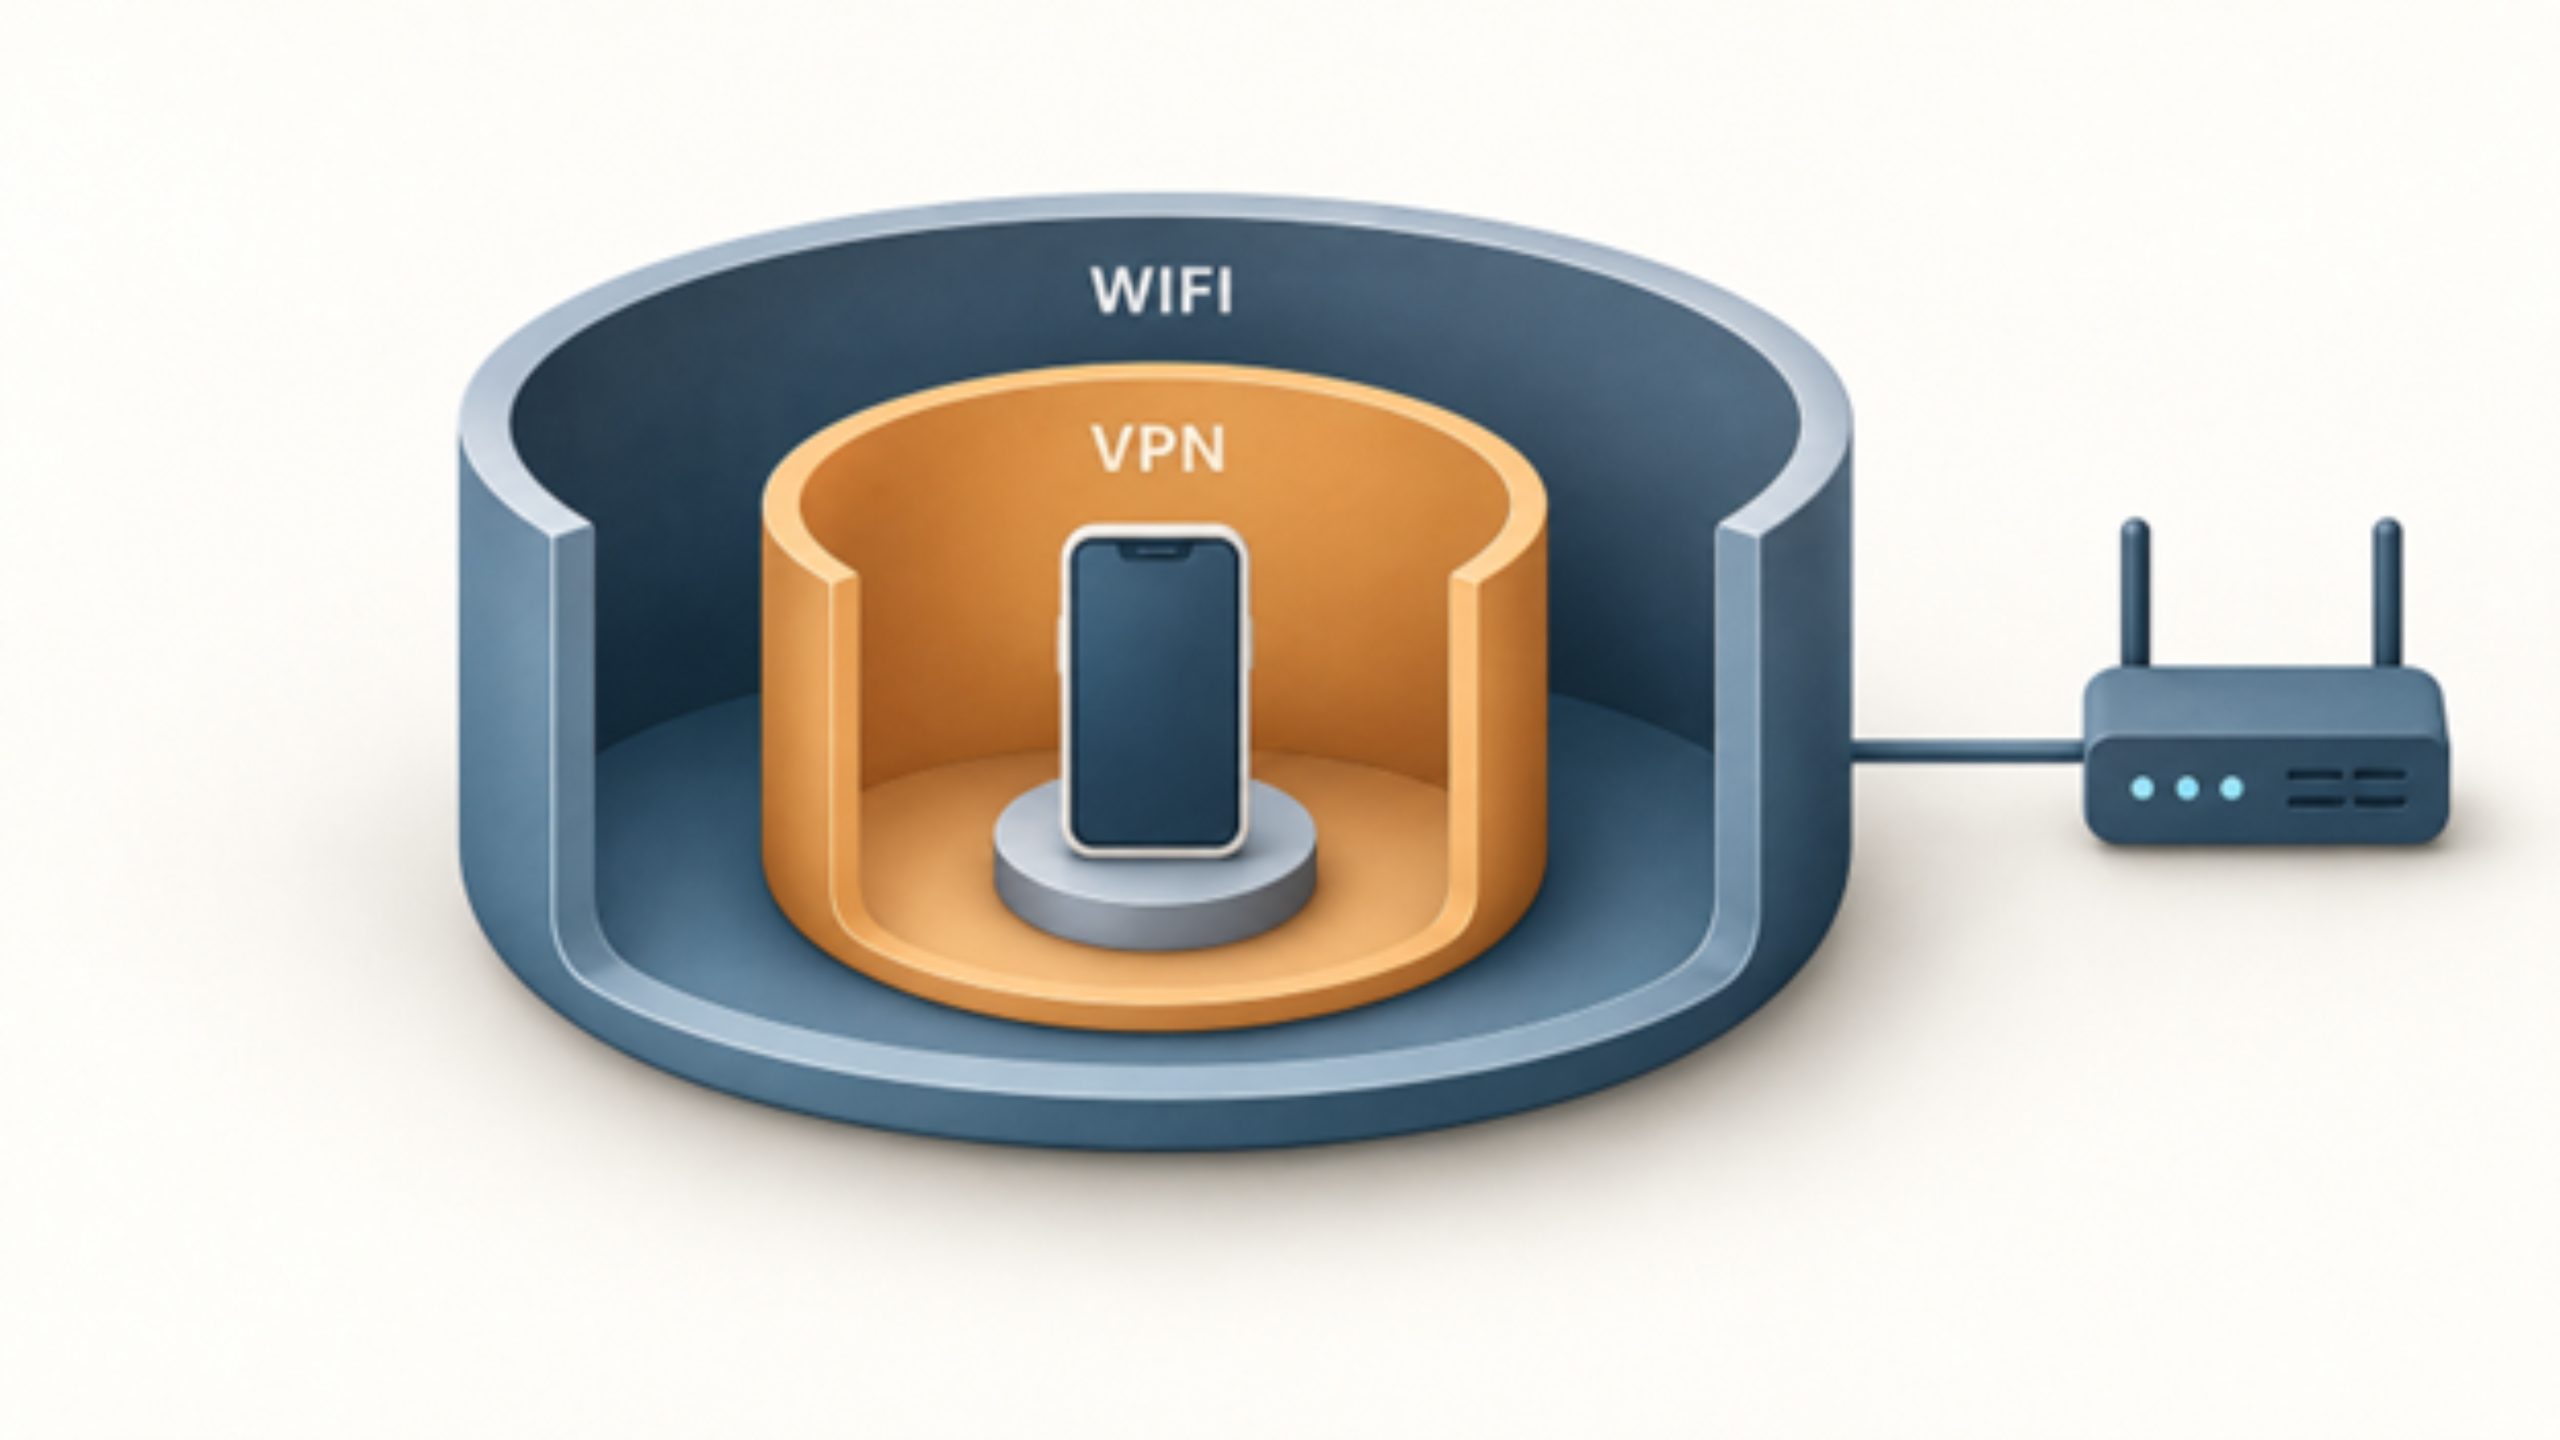
Contenedores anidados con un móvil dentro de un túnel cifrado y un router fuera, en diagrama plano
En un patio de comidas, en la sala de embarque, en la cola del banco o en una plaza con conexión municipal, el gesto es siempre el mismo: sacar el celular, ver una red sin candado y entrar. Nadie pregunta quién administra ese punto de acceso ni qué pasa con los datos que salen del teléfono mientras dura la conexión. Casi siempre no ocurre nada. El problema es que ese «casi siempre» depende de factores que el usuario no controla.
Conviene entender primero qué es lo que realmente cambia al conectarse a una red que no es la de casa. Quien no haya visto nunca una explicación clara del tema puede aprender cómo funciona una VPN en la web de ExpressVPN: una red privada virtual establece un túnel cifrado entre el dispositivo y un servidor, de modo que el administrador de la red local, el resto de personas conectadas a ella y el propio proveedor de internet dejan de ver hacia dónde viaja el tráfico. Esa es la función concreta, y es más acotada de lo que suele suponerse.
Este artículo intenta separar dos cosas que se mezclan todo el tiempo en las noticias sobre estafas digitales: lo que expone una red abierta y lo que expone un descuido del usuario. Son riesgos distintos y requieren defensas distintas.
El país se conecta desde el celular, no desde casa
La dependencia del móvil en el Perú es alta y eso condiciona todo lo demás. Según el Instituto Nacional de Estadística e Informática, en el cuarto trimestre de 2024 el 58,4 % de los hogares del país disponía de servicio de internet, mientras que el uso de internet alcanzaba al 80,1 % de la población de seis años a más. La brecha entre ambas cifras la explica el mismo informe: el 89,8 % de quienes usaron internet lo hicieron a través del teléfono celular.
Dicho de otro modo, hay millones de personas que se conectan a diario sin tener una conexión fija propia. Cuando el plan de datos se agota a mitad de mes, la red abierta del centro comercial o del municipio deja de ser una comodidad y pasa a ser la única vía disponible. Ese es el contexto real en el que hay que evaluar el riesgo, y no el de un viajero ocasional en un aeropuerto.
Qué puede ver alguien más en una red abierta
Aquí hay buenas noticias que rara vez se cuentan. Hoy casi todo el tráfico web va cifrado de extremo a extremo por el propio navegador o la aplicación, así que quien esté espiando la red no lee el contenido de un chat ni la clave que escribes en la banca por internet. Ese ataque, que hace quince años era trivial, ya no lo es.
Lo que sí queda a la vista es el mapa de la actividad: a qué dominios te conectas, a qué hora, durante cuánto tiempo y con qué frecuencia. Para el administrador de la red eso basta para construir un perfil bastante detallado de una persona. Y hay un segundo riesgo, más incómodo: nada garantiza que la red a la que te conectaste sea la que dice ser. Levantar un punto de acceso con el nombre del local y esperar a que los teléfonos se enganchen solos es barato y no requiere conocimientos avanzados. En esa situación, quien controla la red también controla la resolución de nombres y puede empujarte a páginas que imitan a las legítimas.
Lo que cubre una VPN y lo que no
| Situación | ¿La resuelve una VPN? | Qué hace falta además |
| El dueño de la red registra qué sitios visitas | Sí, el tráfico va cifrado hasta el servidor de la VPN | Nada más para este caso concreto |
| Te conectas a una red falsa con nombre parecido al del local | En gran parte, porque el túnel se levanta antes de navegar | Desactivar la conexión automática a redes conocidas |
| Recibes un mensaje que imita a tu banco y entregas tus datos | No | Verificar el remitente y no seguir enlaces recibidos |
| Alguien te pide por teléfono el código de un solo uso | No | No compartir ese código con nadie, nunca |
| Descargas una aplicación fuera de la tienda oficial | No | Instalar solo desde tiendas oficiales y revisar permisos |
La tabla resume el punto central: la VPN trabaja sobre el canal, no sobre la decisión del usuario. Protege el trayecto de los datos y no puede hacer nada cuando la propia persona entrega voluntariamente una clave o autoriza una operación.
El fraude peruano entra por el mensaje, no por el router
Las cifras policiales y los informes de la industria apuntan siempre en la misma dirección. La mayor parte del delito informático que se denuncia en el país no nace de una intercepción técnica, sino de un engaño: un enlace que llega por WhatsApp, una supuesta gestión del banco, una oferta de trabajo, un comprobante de pago falso. En este mismo medio se reportó una ofensiva de 350 mil incidentes de ciberdelincuencia detectados en el Perú entre enero y mayo, con troyanos orientados a robar credenciales bancarias como una de las piezas más repetidas del esquema.
Frente a eso, ninguna herramienta de cifrado sirve de escudo. Si el atacante consigue que instales el archivo o que dictes el código de verificación, el canal por el que viajaba la información era el menos importante del asunto. Por eso conviene desconfiar de cualquier producto que se presente como una solución completa contra el fraude: no existe tal cosa.
Qué revisar antes de conectarte
Tres hábitos cubren la mayor parte del terreno. El primero es desactivar la conexión automática a redes wifi, que es lo que provoca que el teléfono se enganche solo a cualquier punto con un nombre familiar. El segundo es dejar las operaciones bancarias para la red de datos móviles, que no es infalible pero sí tiene un responsable identificable detrás. El tercero es activar la verificación en dos pasos en las cuentas que importan, empezando por el correo, que suele ser la llave de todas las demás. Para quien quiera material de referencia oficial, el Estado peruano mantiene a través de la Presidencia del Consejo de Ministros un espacio dedicado a seguridad digital con guías de prevención y avisos de incidentes. Y si el fraude ya ocurrió, el paso siguiente no es buscar quién recupera el dinero por internet, sino avisar de inmediato al banco y presentar la denuncia ante la División de Investigación de Delitos de Alta Tecnología de la Policía Nacional. Cuanto antes se haga, más posibilidades hay de bloquear la transferencia.
Acerca del autor