De acuerdo con un estudio de ESET, las alertas informáticas alcanzaron su punto más álgido en marzo y abril al registrar más de 83 mil intrusiones mensuales.
Durante los primeros cinco meses de 2026, las redes informáticas en el Perú registraron un total de 353,530 detecciones de ciberataques, alcanzando sus picos de mayor actividad durante los meses de marzo y abril con más de 83 mil incidentes mensuales.
De acuerdo con el último reporte de la firma de seguridad ESET, presentado en el marco del Security Days 2026, la ingeniería social domina el panorama delictivo al concentrar más del 45% de los ataques. Las tácticas criminales han evolucionado hacia la delegación de tareas, donde los atacantes manipulan la confianza de la víctima mediante falsos códigos CAPTCHA o técnicas de QRishing para que sea el propio usuario quien ejecute los archivos maliciosos.
La interacción del usuario se ha consolidado como el motor fundamental de las infecciones en la red, desplazando a los procesos de ejecución automatizados. Los delincuentes distribuyen elementos de uso cotidiano, tales como facturas falsas, boletas o notificaciones legales en formato PDF, logrando evadir los filtros tradicionales de protección técnica.
El proceso delictivo se desencadena en cuatro etapas críticas: el engaño inicial, la interacción de la víctima, la ejecución de scripts dañinos y el acceso final para el robo de datos. Según el especialista Mario Micucci, de ESET Latinoamérica, este ciclo del fraude digital está liderado por troyanos de descarga (TrojanDownloader) diseñados para la sustracción de credenciales personales y bancarias.
Consecuencias multisectoriales e impacto crítico del software espía
El impacto de estas ofensivas digitales varía significativamente según el perfil de la víctima afectada en el entorno local:
- Ciudadanos: Soportan estafas masivas a través de mensajería, suplantación de identidad, vulneración de cuentas personales y fraude bancario.
- Empresas: Enfrentan el compromiso de correos corporativos (ataques BEC), la pérdida de accesos en la nube, fugas masivas de información y secuestro de datos mediante ransomware.
- Estado y Justicia: Experimentan una saturación en las denuncias e investigaciones, además de una creciente demanda de cooperación con el sistema bancario.
La persistencia del Spyware y las brechas de seguridad del pasado
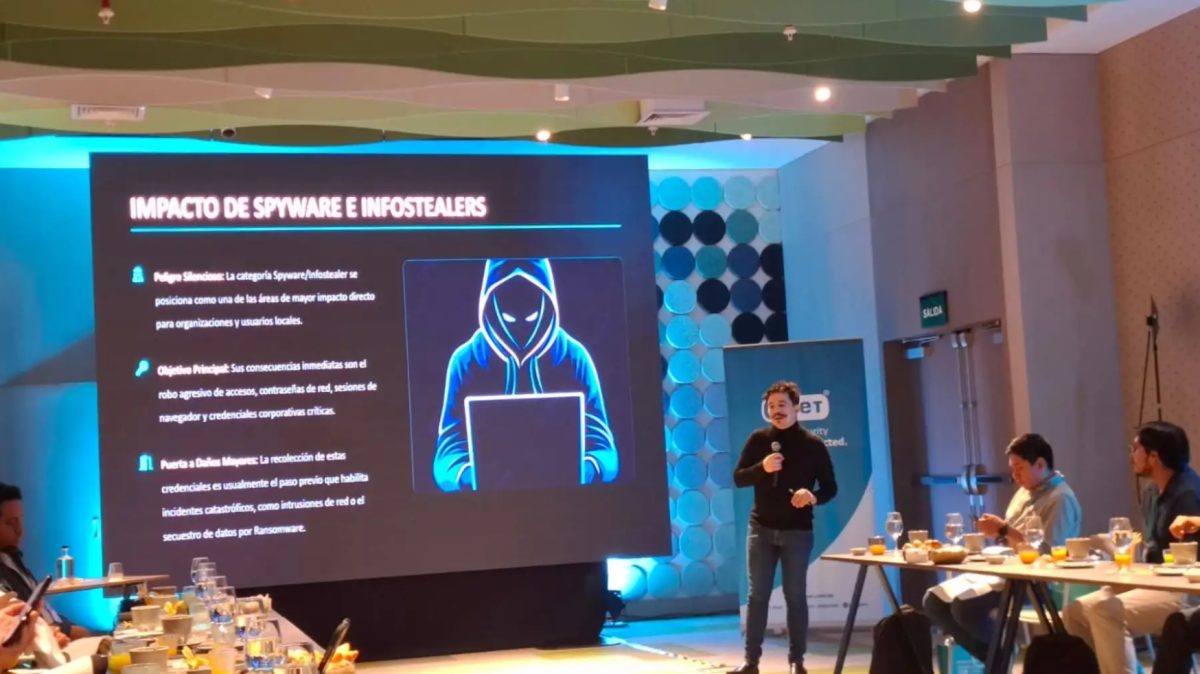
El avance del spyware y los infostealers se posiciona como una de las áreas de mayor riesgo para las organizaciones del país debido a su instalación sigilosa. Este software espía ejecuta un robo agresivo de contraseñas de red, sesiones de navegador y credenciales corporativas, sirviendo como paso previo para intrusiones de gran escala en infraestructuras críticas.
Finalmente, el estudio de ESET expone un preocupante hallazgo técnico: vulnerabilidades críticas antiguas, como la del código CVE-2017-0199, continúan activas y siendo explotadas en pleno 2026, lo que demuestra una falta de actualización en los sistemas locales y consolida al cibercrimen como una amenaza estructural que requiere urgentemente una respuesta multisectorial.
Acerca del autor