
El grupo «Deface Perú» se atribuye la filtración, que expuso datos confidenciales de agentes e informes clasificados, y advierte que ya tiene un nuevo objetivo.
El 4 de septiembre, miles de documentos internos de la Dirección de Inteligencia (Dirin) de la Policía Nacional fueron filtrados en un canal de Telegram. El ataque, autodenominado «Dirin Leaks«, ha expuesto información extremadamente sensible, incluyendo datos de agentes encubiertos, planes de seguridad de altas autoridades y reportes clasificados.
Este ciberataque ha desatado una alarma inmediata sobre la vulnerabilidad de los sistemas de seguridad del Estado. El congresista Diego Bazán fue uno de los primeros en reaccionar, advirtiendo en su cuenta de X que la filtración podría poner en riesgo la vida de los agentes y cuestionó al ministro del Interior sobre la capacidad del Estado para defender a sus ciudadanos si su propia inteligencia está comprometida.
La filtración y sus implicaciones
El grupo de hackers «Deface Perú» se atribuyó el ataque y afirmó haber accedido a una amplia gama de información crítica: identidades y cargos de agentes, movimientos de personal, bases de datos internas, circulares, reportes clasificados y credenciales de acceso. En un comunicado, el grupo de «hacktivistas» se burló de la institución: “Gastaron 7 millones en un datacenter inútil mientras su ‘ciberseguridad’ ve tutoriales en YouTube. Nos investigaban. Hoy los tumbamos”.
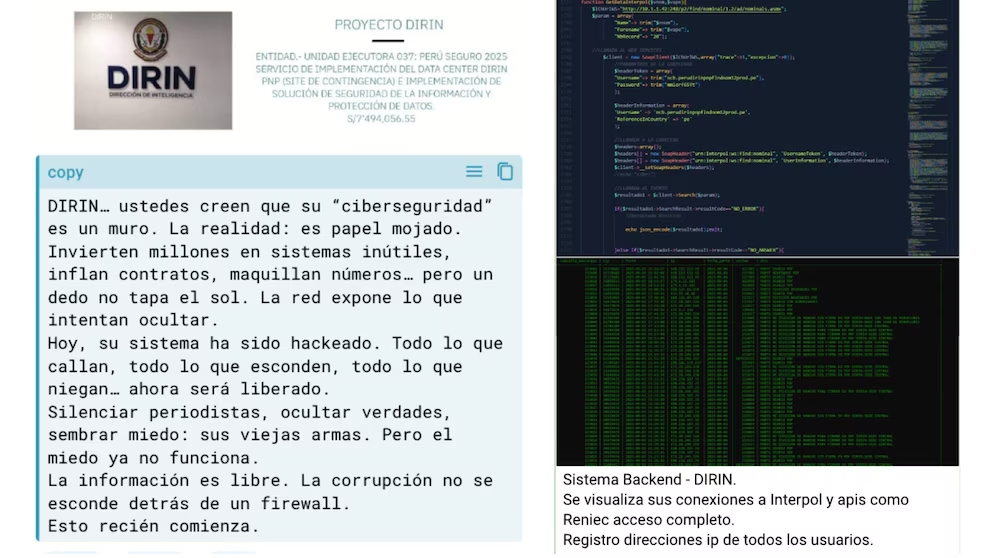
Una revisión de los archivos filtrados confirmó que contienen:
- Planes de protección para figuras como Dina Boluarte y expresidentes como Martín Vizcarra, Francisco Sagasti, Manuel Merino y Pedro Castillo.
- Informes sobre periodistas, medios de comunicación y parlamentarios.
- Listados de agentes de contrainteligencia con nombres y asignaciones, lo que compromete directamente operaciones contra el crimen organizado y el terrorismo en zonas como el VRAEM.
Antecedentes y el próximo objetivo de «Deface Perú»
«Deface Perú» ha llevado a cabo ataques similares en el pasado, tanto en Perú como en el extranjero, con el objetivo de «evidenciar» las debilidades de los sistemas de seguridad. El grupo ha hackeado entidades municipales y extranjeras para mostrar la falta de protección de datos.
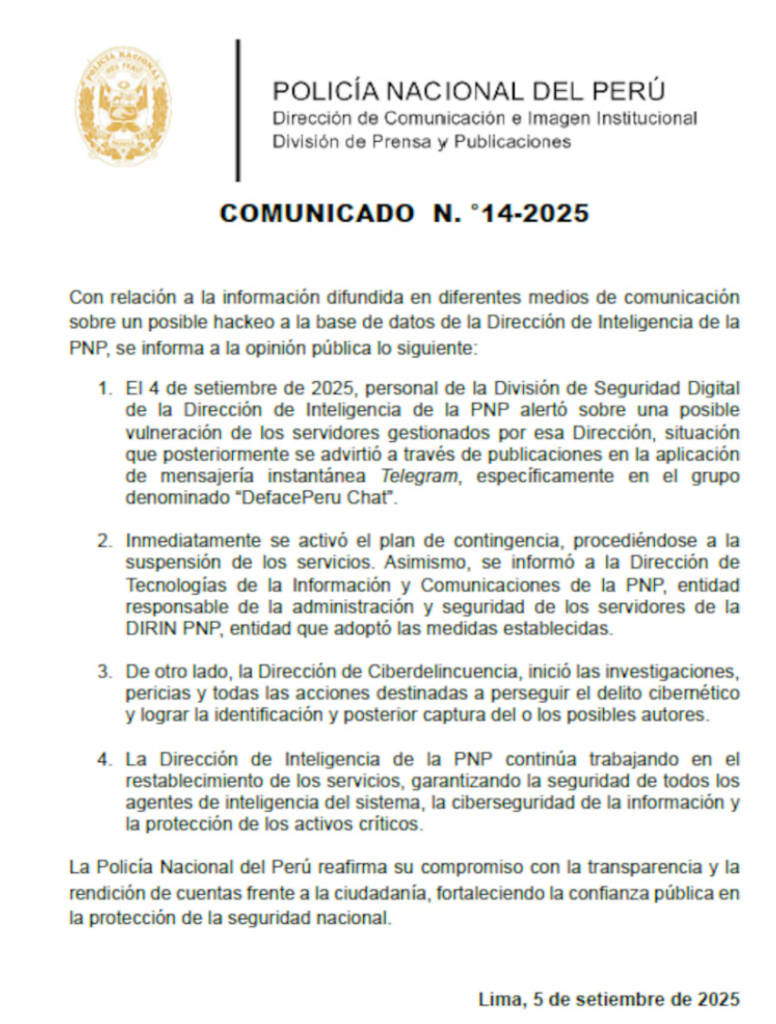
Tras este último ciberataque, el grupo ha advertido que su siguiente objetivo será la Dirección Nacional de Inteligencia (DINI), lo que eleva el riesgo a un nuevo nivel para la seguridad nacional. La Policía Nacional, por su parte, emitió un comunicado confirmando que su División de Seguridad Digital detectó la vulneración y activó un plan de contingencia. La Dirección de Ciberdelincuencia ha iniciado investigaciones para identificar y capturar a los responsables del ataque.
Acerca del autor